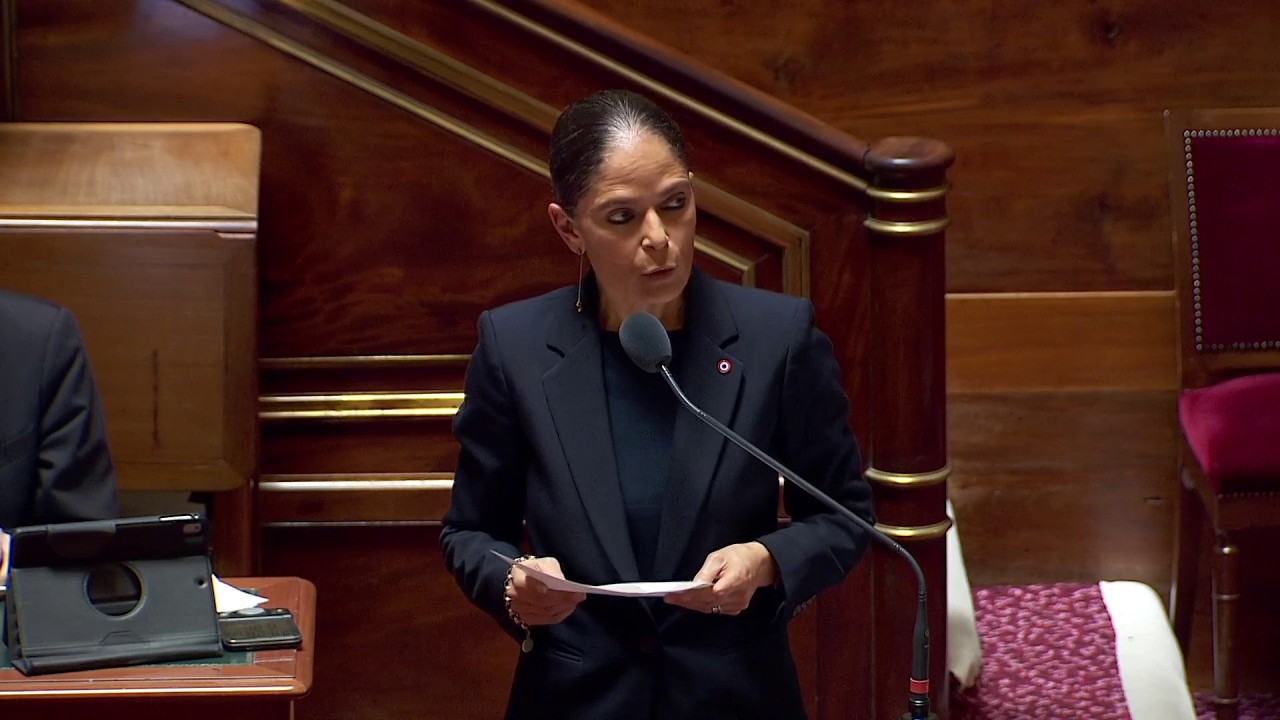
« On ne sera jamais assez ambitieux parce que nous sommes face à des menaces qui sont extrêmement fortes ». Auditionné par la commission des affaires européennes du Sénat, Guillaume Poupard, patron de l’ANSSI (agence nationale des systèmes de sécurité des systèmes d’information) a listé, ce jeudi, les enjeux en matière de cybersécurité auxquels la France doit faire face.
Tout d’abord, en matière de cybersécurité, trois sortes de menaces sont identifiées. La grande criminalité, « c’est ce qu’on voit beaucoup en ce moment, des groupes criminels qui cherchent à rançonner des victimes, parfois des hôpitaux, ça paraît complètement fou mais c’est comme ça. A l’ANSSI, j’ai en permanence une quarantaine d’opérations ouvertes », a-t-il détaillé.
« Blocage d’une nation tout entière »
Suivent, « l’espionnage », et « les menaces de nature quasi militaires ». « Par le biais des attaques informatiques, on peut obtenir des effets militaires, de destruction, qui peuvent créer le chaos, le blocage d’une nation toute entière […] On peut couper le courant, empoisonner l’eau, couper les transports », a-t-il pris comme exemple.
Crée en 2009, l’ANSSI est la traduction d’un modèle français basé sur la séparation des activités offensives et défensives. Dépourvue de prérogatives d’enquête, l’agence vient en aide aux victimes d’attaques et répare dans l’urgence les systèmes informatiques.
Depuis la loi de programmation militaire de 2013, certains acteurs publics et privés sont sur une liste « d’opérateurs d’importance vitale ». La transposition en 2018 de la directive européenne NIS (Network and Information System Security), vient compléter cette classification en instituant une liste « d’opérateurs de services essentiels ». Ces opérateurs ont l’obligation d’appliquer des règles de sécurité fixées par l’ANSSI, et peuvent être soumis à des contrôles de l’agence. « Au moment où je vous parle on est en train de désigner 113 centres hospitaliers, opérateurs de services essentiels au sens de la directive NIS qui viennent s’ajouter aux 13 opérateurs d’importance vitale qui sont des grands CHU », a-t-il développé.
Exigence d’une certification européenne
Auditionné aux côtés de Juhan Lepassaar directeur général de l’ENISA European (Union Agency for Cybersecurity), les sénateurs ont souhaité avoir des précisions sur le juste équilibre entre la souveraineté nationale et la souveraineté européenne », selon les mots du sénateur LR Dominique de Legge. « Il y a des sujets sur lesquels la souveraineté reste fondamentalement nationale », a reconnu Guillaume Poupard citant la Défense et le renseignement. Néanmoins, la souveraineté européenne doit se traduire, selon lui, par la réglementation et la certification européenne, comme par exemple en ce qui concerne l’offre de cloud.
Pour mémoire, en juillet 2020, la justice européenne avait invalidé l’accord « Privacy Shield », la base légale sur laquelle s’appuyait Microsoft, comme 5.000 entreprises américaines, pour transférer certaines données vers ses serveurs outre-Atlantique. L’année précédente, le gouvernement avait choisi dans une grande discrétion de confier l’hébergement des données de santé à Microsoft Azure, la branche de services en ligne (« cloud ») du géant américain. « C’est la question majeure : Est-ce que ces offres de cloud sont soumises ou non au droit non européen ? Est-ce qu’on tolère que dans une offre de cloud certifiée par l’Europe au niveau le plus élevé, un Etat non européen puisse piocher dans ses données ? Je suis convaincu que ce serait une erreur fondamentale », a-t-il considéré.
Autre sujet majeur en matière de cybersécurité, celui de la certification des produits et services. Guillaume Poupard estime que ce sujet devrait être réglé au niveau européen. « Quand on évalue un équipement de télécommunication 5G, le fait de l’évaluer dans chaque Etat membre, ça n’a pas de sens. C’est le même travail qui va être fait. Construisons une certification européenne ».
« Sans chiffrement on ne peut pas faire de cybersécurité »
Interrogé par le sénateur RDSE, Ludovic Haye, ingénieur en cybersécurité de profession, sur la surveillance par algorithme des sites internet (dont la majorité est en protocole HTTPS, donc chiffré et protégé) prévu par la future loi antiterroriste, Guillaume Poupard a rejeté une solution technique qui consiste à supprimer le chiffrement. « Je ne veux pas faire de polémiques, mais il faut éviter les mauvaises solutions […] le chiffrement est une technologie qui est là pour aider. Sans chiffrement on ne peut pas faire de cybersécurité […] Le fait de dire que le chiffrement empêche les services de renseignements de faire leur travail d’enquête donc il faut supprimer le chiffrement, c’est quelque chose qui me fait bondir, ce n’est pas efficace », a-t-il estimé.
Pour rappel, sur France Inter, fin avril, Gérald Darmanin avait jugé nécessaire de laisser le gouvernement « rentrer et faire des failles de sécurité » au sein « des messageries cryptées ».