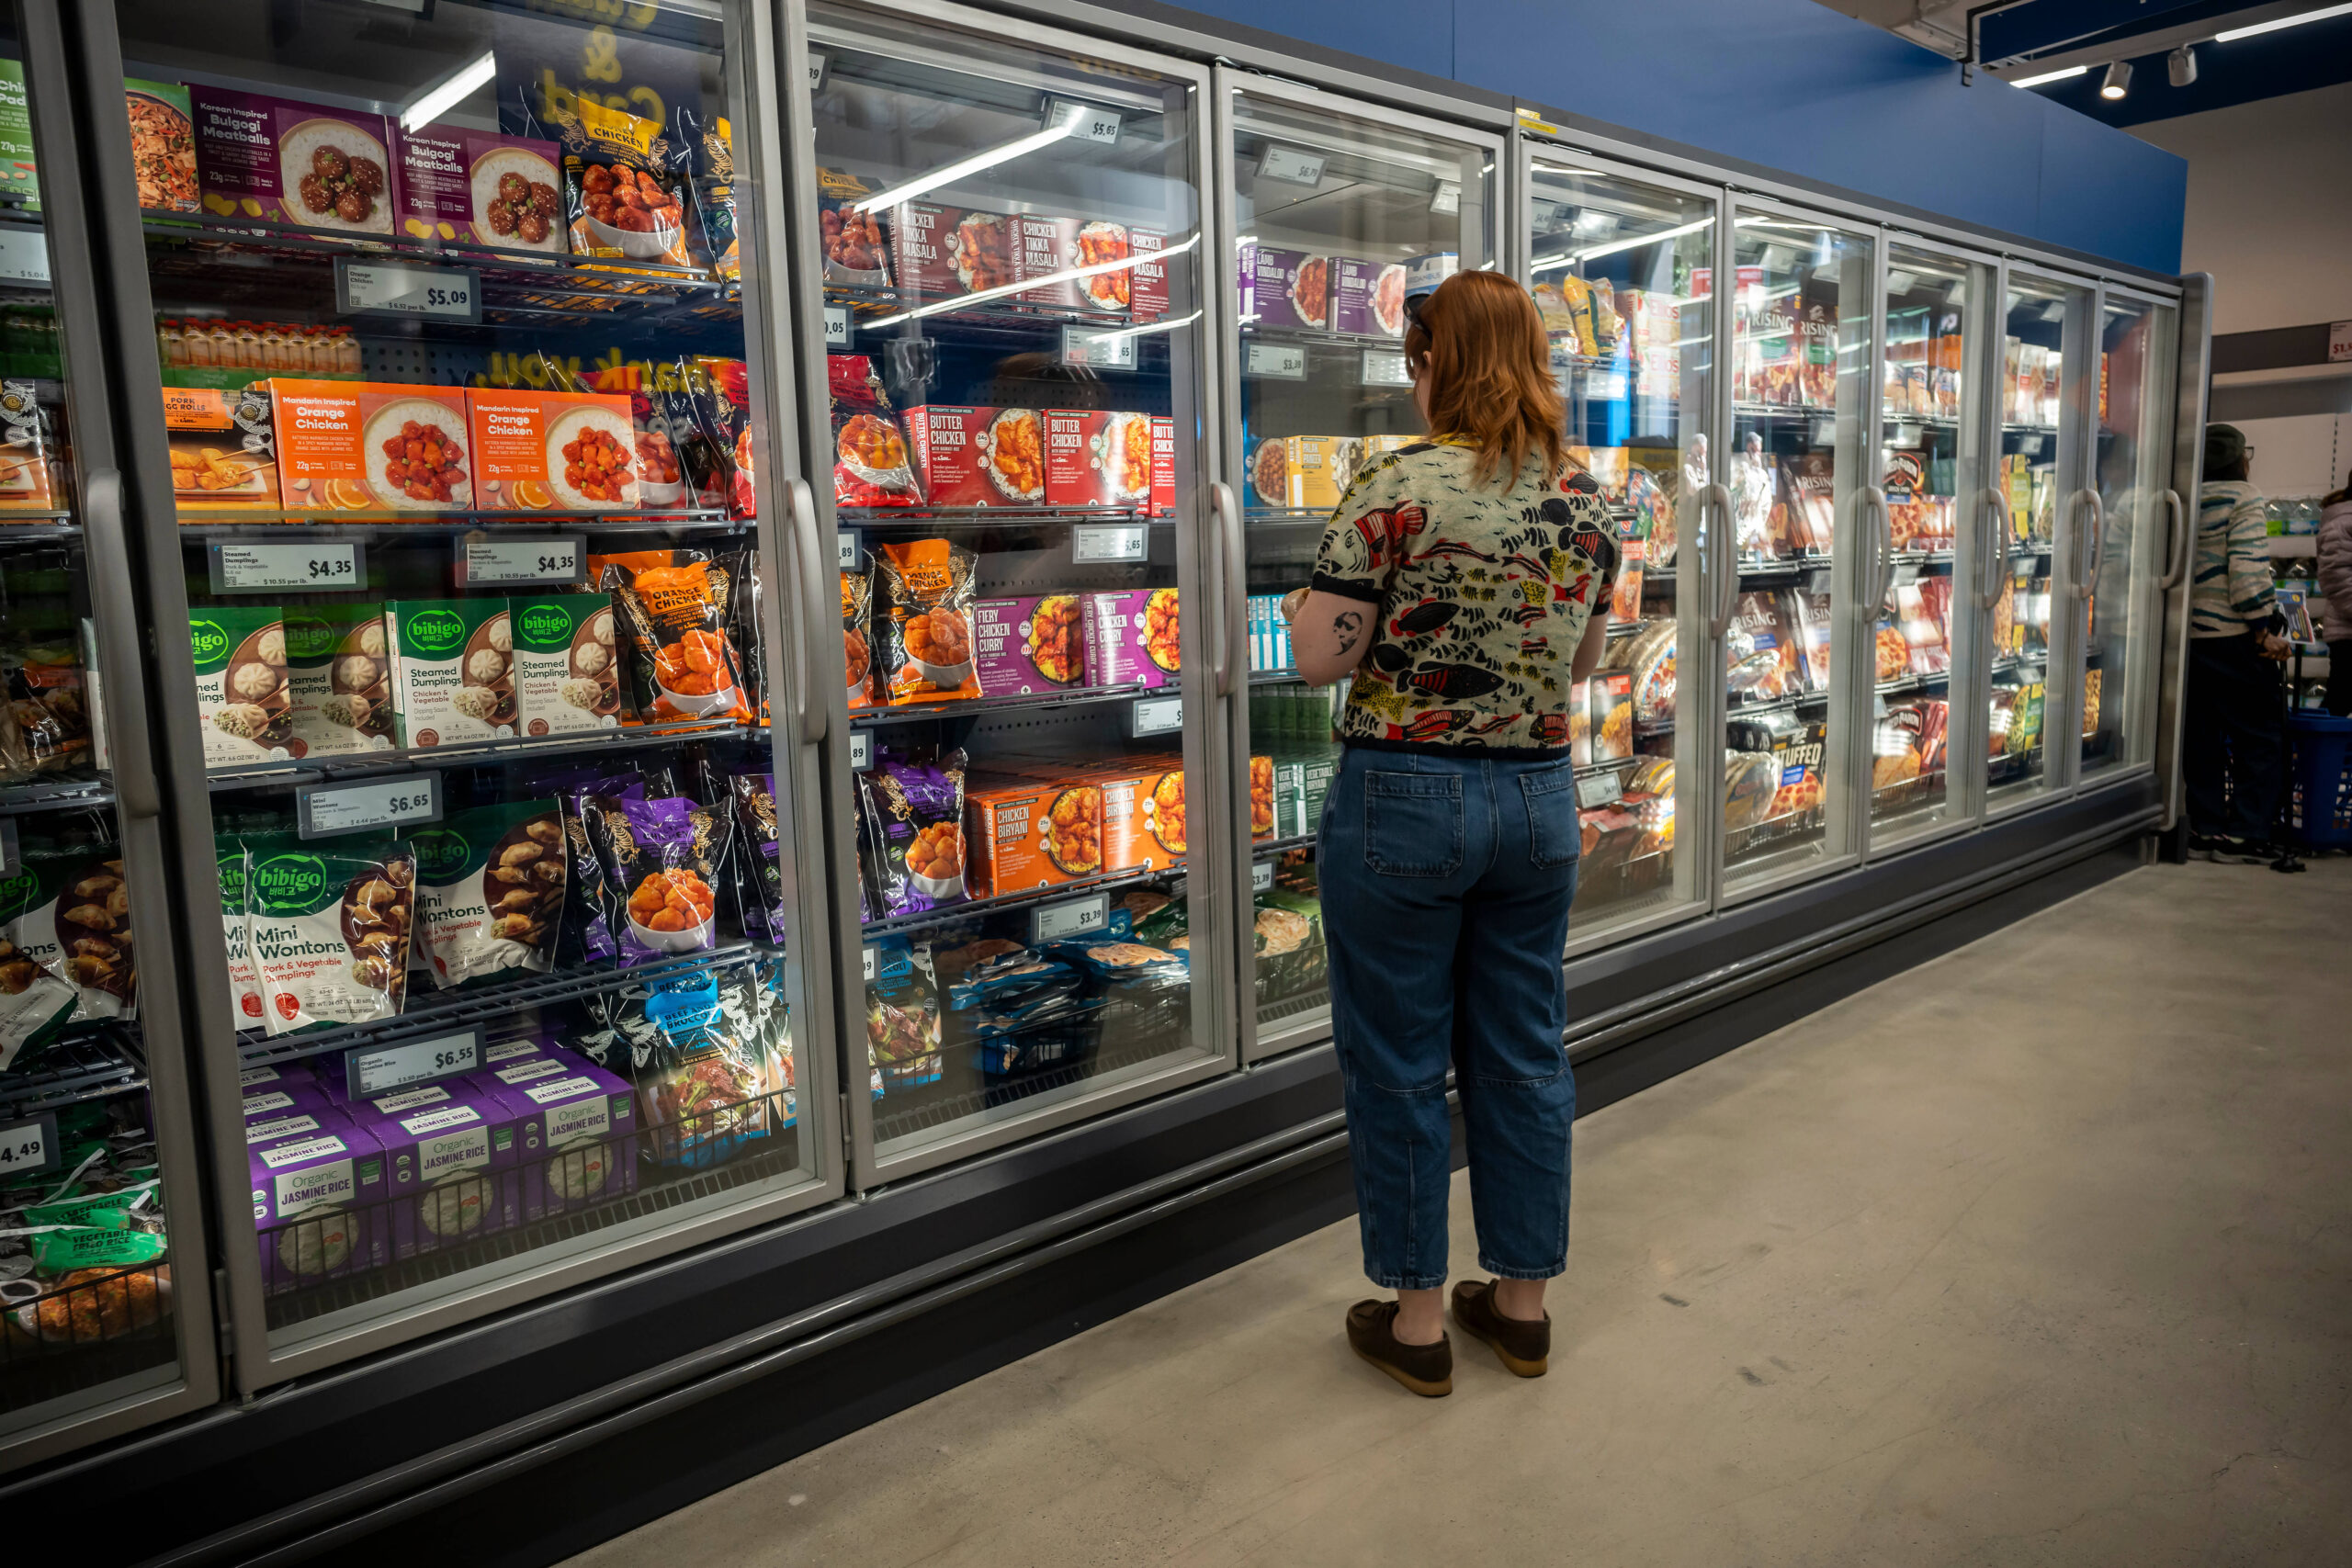
Dans la nuit du 11 au 12 octobre, plusieurs enseignes de supermarchés telles que Carrefour, les magasins U ou encore Monoprix, ont été victimes d’une cyberattaque sur leurs réfrigérateurs. Cette attaque concernait les marques de contrôleurs de réfrigération Danfoss et Dixemm qui représentent près de 700 sites de la grande distribution. La France a accusé lundi l’Iran d’être à l’origine de cette attaque : « Je suis en mesure de confirmer que la responsabilité de cette attaque revient au corps des Gardiens de la révolution de la République islamique d’Iran. C’est une attaque d’une ampleur inédite et d’une agressivité inédite », a affirmé le ministre des Affaires étrangères Jean-Noël Barrot, en marge d’une réunion avec ses homologues des pays du G7 à Paris.
Deux ans après son passage au Sénat, le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, est revenu cette semaine à l’ordre du jour de l’Assemblée nationale. Déposé au Sénat le 15 octobre 2024 par l’ancien ministre de l’Economie, Antoine Armand, et l’ancien ministre de l’Enseignement supérieur, Patrick Hetzel, sous le gouvernement Barnier, ce projet de loi visait à adapter le droit français aux exigences européennes en matière de sécurité numérique dans le but de mieux sécuriser les chaînes d’approvisionnement, la santé, les transports ainsi que les administrations. Adopté en première lecture au Sénat le 12 mars 2025, il devait depuis retourner à l’Assemblée.
Un « faisceau d’indices » contre l’Iran
Les enquêteurs ont « mis au jour, avec l’appui des services spécialisés de l’État, un mode opératoire d’attaque caractéristique de l’unité iranienne Shahid Kaveh, l’utilisation du farsi et des adresses IP renvoyant vers des terminaux localisés en Iran », a précisé Laure Beccuau, procureure de Paris. Le centre de coordination des crises cyber (C4), qui regroupe notamment l’Agence nationale de la sécurité des systèmes d’information (Anssi) et les renseignements extérieurs (DGSE), a évoqué, dans un communiqué, un « faisceau d’indices indiquant le Corps des Gardiens de la Révolution Islamique comme commanditaire, et l’unité Shahid Kaveh comme exécutante ». « Les techniques utilisées lors de ces actions sont connues pour être utilisées par l’unité Shahid Kaveh depuis avril 2026 a minima », explique le C4, qui ajoute aussi que « des traces d’utilisation du farsi ont été retrouvées dans l’infrastructure d’attaque » et que l’opération « a été relayée sur l’organe de propagande CyberbanNews, associé à l’unité Shahid Kaveh, dès le 13 octobre 2026 ».
L’enquête, menée par l’Office anticybercriminalité (Ofac) et la Direction générale de la sécurité intérieure (DGSI), a établi que « les attaquants avaient pris le contrôle des équipements à distance via des interfaces web pour lancer des cycles de dégivrages anormaux à durée illimitée, tout en désactivant les alertes de sécurité des sondes censées s’activer au-delà d’une certaine température », a expliqué Laure Beccuau. Sur le plan judiciaire, des juges d’instruction ont alors été chargés lundi d’une enquête visant notamment « le chef du groupe iranien Shahid Kaveh, unité cyber offensive affiliée au Centre électronique et cyber du Corps des Gardiens de la révolution (CGRI-CEC) » et « ses deux adjoints », a annoncé la procureure de Paris Laure Beccuau dans un communiqué.
Un projet de loi avec deux trains de retard
« Le gouvernement ne découvre pas le sujet. Il y a actuellement un projet de loi résilience en cours de discussion pour que les grandes entreprises comme les petites puissent renforcer leur sécurité face à ces vulnérabilités », explique ce matin sur LCI Mathieu Lefèvre, porte-parole du gouvernement. Pourtant, l’examen du texte à l’Assemblée a été reporté à plusieurs reprises, faute de temps parlementaire disponible. Le projet de loi résilience ne semble pas une priorité alors même que les cyberattaques se multiplient d’année en année.
Pourtant, les trois directives de ce projet de loi ont été votées en 2022 au sein de l’Union européenne, dont celle sur le passage à une nouvelle version de Network and information system security (NIS2) qui doit permettre d’harmoniser les normes en matière de cybersécurité entre les administrations publiques et les entreprises privées des 27 pays membres. La France avait reçu un délai de deux ans supplémentaires pour avaliser le texte mais ce délai a expiré le 17 octobre. Si l’Hexagone n’est pas le seul à être en retard sur la question en Europe, en cas de manquement, il s’expose à des sanctions financières puisque l’UE a déjà amorcé des poursuites.
Concrètement, l’entrée en vigueur de NIS2, très attendue, permet d’élargir le périmètre des acteurs et des secteurs régulés par NIS1 : près de 18 000 organisations publiques et privées seraient désormais concernées dans le secteur de l’énergie, de la santé ou encore de l’administration, selon la ministre chargée du Numérique Anne Le Hénanff.
Messageries chiffrées : un amendement déposé par le Sénat qui fait débat
Le texte examiné par les députés depuis lundi contient par ailleurs un article décrié sur les messageries chiffrées (WhatsApp, Telegram, Signal…). Cet article 16bis, qui doit garantir l’inviolabilité des messageries chiffrées, a été inséré au Sénat pour répondre à une autre initiative parlementaire début 2025. Les services de renseignement ont dénoncé cet amendement et avancent qu’il ne s’agit pas de l’objectif premier de la loi, et qu’il fragiliserait les dispositifs d’écoute déjà en place.
L’article est toutefois défendu par la gauche pour qui le chiffrement « protège la journaliste et sa source, l’avocat et son client, la militante face à un régime autoritaire », a argumenté Sabrina Sebaihi (groupe écologiste). « Nous nous opposons à toute forme d’affaiblissement volontaire ou de contournement du chiffrement des échanges numériques », a abondé Arnaud Saint-Martin (LFI).
Le gouvernement devrait toutefois demander l’abandon de l’article 16bis lors de l’examen du texte cette semaine.